Domain ysec.de kaufen?
Wir ziehen mit dem Projekt
ysec.de um.
Sind Sie am Kauf der Domain
ysec.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ysec.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Relaxdays, Einbruchschutz + Alarmanlage, Fenstergitter EinbruchschutzFenstergitter Einbruchschutz für Kellerfenster Schützen Sie mit dem Fenstergitter beliebte Einbruchstellen wie zum Beispiel die Kellerfenster. Nicht nur, dass ein Einsteigen damit nicht mehr schnell und lautlos möglich ist, potenzielle Einbrecher werden schon vorher von ihrem Vorhaben abgeschreckt. Das Sicherheitsgitter ist stufenlos in der Breite verstellbar, damit passt es auch in Ihren Fensterlaib. Der verzinkte Stahl mit seinen schlichten Verzierungen sieht dazu noch dekorativ an Ihrer Fassade aus. Hinweis: Sie maximieren die Stabilität, wenn Sie das Gitter nach dem Einsetzen in der Mitte verschweissen.73,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cadillock, Einbruchschutz + Alarmanlage, Alarmanlage WegfahrsperrenfunktionDie Cadillock Technologie ist eine effiziente und sichere elektronische Diebstahlsicherung, die mittels ihrer patentierten Wegfahrsperrenfunktion die Stromversorgung des Fahrzeugs unterbricht. Nach der Aktivierung des Cadillock Alarms liegt weiterhin eine Spannung von ca. 12 Volt an und es steht ein Strom von 10 A (je nach Batterie) zur Verfügung. Diese Werte reichen aus, um die gespeicherten elektronischen Daten des Fahrzeugs zu sichern und die Funktionsfähigkeit der Steuergeräte nicht zu beeinträchtigen. Ebenso werden elektrische Fahrzeugdaten (Bordcomputer, Navigationsgerät etc.) dabei nicht gelöscht – ein Motorstart ist jedoch nicht möglich. Der Cadillock Alarm, das Spitzenmodell der Cadillock Reihe, verbindet die Wegfahrsperrenfunktion zusätzlich mit einer modernen und leistungsstarken Alarmanlage. Diese Kombination zweier Sicherungstechniken bietet dem Anwender einen zweifachen Diebstahlschutz: die Alarmanlage schreckt Einbrecher ab, und die Wegfahrsperrenfunktion verhindert ein Starten des Fahrzeugs. Die Alarmanlage überwacht den Innenraum, die Türen, Motorhaube und Kofferraum. Grundsätzlich kann der Cadillock Alarm in allen 12-Volt-Fahrzeugen installiert werden, bei denen der Pluspol und der Minuspol der Autobatterie frei zugänglich sind.355,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
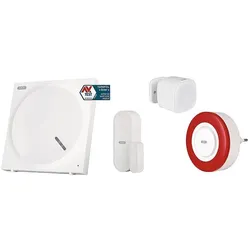
Abus, Einbruchschutz + Alarmanlage, Z-Wave Sicherheits-Set Schutz VE: 1Das Z-Wave Sicherheits-Set bietet eine umfassende Lösung zum Schutz vor Einbrüchen und ist sowohl für kabelgebundene als auch kabellose Anwendungen geeignet. Mit der Z-Wave Plus Technologie ermöglicht es eine zuverlässige Kommunikation über Funkfrequenzen und ist somit ideal für die Integration in bestehende Smart Home Systeme. Die Alarmanlage ist für den Innenbereich konzipiert und bietet eine hohe Lautstärke von 95 Dezibel im Alarmfall, um potenzielle Eindringlinge abzuschrecken. Die Steuerung erfolgt bequem über eine App, die sowohl mit Android- als auch iOS-Geräten kompatibel ist. Das System benötigt ein Smart Home Hub, um optimal zu funktionieren, und ist mit einer Schutzart von IP20 ausgestattet, was es für den Einsatz in trockenen Innenräumen geeignet macht. - Kompatibel mit Smart Home Systemen - Funkübertragung für flexible Installation - App-Steuerung für einfache Bedienung - Hohe Alarmlautstärke von 95 Dezibel.296,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Welche verschiedenen Arten von Schließzylindern gibt es und welche Sicherheitsvorkehrungen bieten sie in Bezug auf Einbruchschutz und Zugangskontrolle?
Es gibt verschiedene Arten von Schließzylindern, darunter mechanische, elektronische und biometrische. Mechanische Schließzylinder bieten grundlegenden Einbruchschutz und Zugangskontrolle durch Verwendung von Schlüsseln. Elektronische Schließzylinder bieten zusätzliche Sicherheit durch die Verwendung von Codes oder Karten, während biometrische Schließzylinder auf Fingerabdruck- oder Gesichtserkennung basieren und eine sehr hohe Sicherheit bieten. Die Sicherheitsvorkehrungen variieren je nach Art des Schließzylinders, aber alle dienen dazu, unbefugten Zugang zu verhindern und das Eigentum zu schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Homematic IP, Einbruchschutz + Alarmanlage, Set Sicherheit,Alarm + AussensireneDas Homematic IP Smart Home Starter Set Alarm und die Alarmsirene für den Aussenbereich bieten eine umfassende Sicherheitslösung für Ihr Zuhause. Mit einer lauten Sirene, LED-Signalleuchten und flexibler Steuerung per App oder Sprachassistenten sind Sie bestens gegen Einbrüche geschützt. Die einfache Installation und der integrierte Sabotageschutz sorgen für zusätzliche Sicherheit. Das Starter Set umfasst einen Access Point, einen Bewegungsmelder und einen Fenster- und Türkontakt, die zusammen eine zuverlässige Überwachung und Alarmierung ermöglichen. Die Aussensirene ergänzt das System mit einer lauten akustischen und optischen Alarmmeldung, die Einbrecher abschreckt und die Nachbarn informiert. Die Installation ist dank Funkkommunikation und Batteriebetrieb einfach und flexibel. Die Steuerung erfolgt bequem per App oder Sprachassistenten wie Amazon Alexa und Google Assistant. Der integrierte Sabotageschutz sorgt für zusätzliche Sicherheit, selbst bei Manipulationsversuchen. Produkt Highlights: - Starter Set für umfassende Sicherheitsüberwachung - Aussensirene mit 100 dB Lautstärke und LED-Signalleuchten - Einfache Installation und flexible Platzierung - Steuerung per App und Sprachassistenten - Integrierter Sabotageschutz für zusätzliche Sicherheit Einsatzbereich des Produktes: - Haustür: Sicheres und bequemes Öffnen und Schliessen - Wohnung: Ideal für Mietwohnungen ohne bauliche Veränderungen - Garten: Abschreckung von Einbrechern durch laute Sirene mit optischer Signalisierung - auch stiller Alarm möglich.269,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gude, Einbruchschutz + Alarmanlage, AlarmanlageOptisch-akustischer Alarmgeber Der Kombi-Alarmgeber 7940 stellt für entsprechende Monitoring-Geräte von GUDE ein ideales Zubehör dar. Dank einfacher Installation am 12V-Anschluss wird das Überwachungssystem im Handumdrehen um einen Alarmgeber ergänzt. Beim Eintritt eines Alarmereignisses werden wahlweise Sirene und/oder Blinklicht umgehend ausgelöst. Im kompakten Kunststoffgehäuse ist er für Innenräume sowie geschützte Aussenbereiche geeignet.70,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Relaxdays, Einbruchschutz + Alarmanlage, Fenstergitter EinbruchschutzFenstergitter Einbruchschutz für Kellerfenster Schützen Sie mit dem Fenstergitter beliebte Einbruchstellen wie zum Beispiel die Kellerfenster. Nicht nur, dass ein Einsteigen damit nicht mehr schnell und lautlos möglich ist, potenzielle Einbrecher werden schon vorher von ihrem Vorhaben abgeschreckt. Das Sicherheitsgitter ist stufenlos in der Breite verstellbar, damit passt es auch in Ihren Fensterlaib. Der verzinkte Stahl mit seinen schlichten Verzierungen sieht dazu noch dekorativ an Ihrer Fassade aus. Hinweis: Sie maximieren die Stabilität, wenn Sie das Gitter nach dem Einsetzen in der Mitte verschweissen.73,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cadillock, Einbruchschutz + Alarmanlage, Alarmanlage WegfahrsperrenfunktionDie Cadillock Technologie ist eine effiziente und sichere elektronische Diebstahlsicherung, die mittels ihrer patentierten Wegfahrsperrenfunktion die Stromversorgung des Fahrzeugs unterbricht. Nach der Aktivierung des Cadillock Alarms liegt weiterhin eine Spannung von ca. 12 Volt an und es steht ein Strom von 10 A (je nach Batterie) zur Verfügung. Diese Werte reichen aus, um die gespeicherten elektronischen Daten des Fahrzeugs zu sichern und die Funktionsfähigkeit der Steuergeräte nicht zu beeinträchtigen. Ebenso werden elektrische Fahrzeugdaten (Bordcomputer, Navigationsgerät etc.) dabei nicht gelöscht – ein Motorstart ist jedoch nicht möglich. Der Cadillock Alarm, das Spitzenmodell der Cadillock Reihe, verbindet die Wegfahrsperrenfunktion zusätzlich mit einer modernen und leistungsstarken Alarmanlage. Diese Kombination zweier Sicherungstechniken bietet dem Anwender einen zweifachen Diebstahlschutz: die Alarmanlage schreckt Einbrecher ab, und die Wegfahrsperrenfunktion verhindert ein Starten des Fahrzeugs. Die Alarmanlage überwacht den Innenraum, die Türen, Motorhaube und Kofferraum. Grundsätzlich kann der Cadillock Alarm in allen 12-Volt-Fahrzeugen installiert werden, bei denen der Pluspol und der Minuspol der Autobatterie frei zugänglich sind.355,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Abus, Einbruchschutz + Alarmanlage, Z-Wave Sicherheits-Set Schutz VE: 1Das Z-Wave Sicherheits-Set bietet eine umfassende Lösung zum Schutz vor Einbrüchen und ist sowohl für kabelgebundene als auch kabellose Anwendungen geeignet. Mit der Z-Wave Plus Technologie ermöglicht es eine zuverlässige Kommunikation über Funkfrequenzen und ist somit ideal für die Integration in bestehende Smart Home Systeme. Die Alarmanlage ist für den Innenbereich konzipiert und bietet eine hohe Lautstärke von 95 Dezibel im Alarmfall, um potenzielle Eindringlinge abzuschrecken. Die Steuerung erfolgt bequem über eine App, die sowohl mit Android- als auch iOS-Geräten kompatibel ist. Das System benötigt ein Smart Home Hub, um optimal zu funktionieren, und ist mit einer Schutzart von IP20 ausgestattet, was es für den Einsatz in trockenen Innenräumen geeignet macht. - Kompatibel mit Smart Home Systemen - Funkübertragung für flexible Installation - App-Steuerung für einfache Bedienung - Hohe Alarmlautstärke von 95 Dezibel.296,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
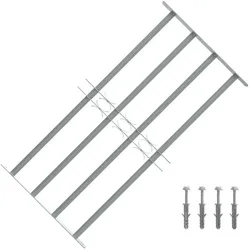
Einbruchschutz + Alarmanlage, MagnusDieser Einbruchschutz ist nach einem hohen Qualitätsstandard hergestellt, um die Sicherheit deines Zuhauses oder Büros zu gewährleisten. Dieses Sicherheitsgitter mit vier Querstreben aus solidem, verzinktem Stahl ist robust und langlebig, um dein Eigentum effektiv vor Einbruch zu schützen. Mit den dekorativen Elementen verleiht das Fenstergitter deinem Haus auch einen Hauch von Stil. Dieses Fenstergitter kann horizontal montiert werden und ist in der Breite von 700 bis 1050 mm verstellbar, sodass es an eine Vielzahl von Fenstern passt. Das Fenster-Metallgitter ist nicht nur nützlich, sondern auch dekorativ. Die Montage ist einfach. Die Lieferung umfasst auch Montagezubehör. - Material: verzinkter Stahl - Höhe: 600 mm - Breite: erweiterbar von 700 bis 1050 mm - Querstreben-Stärke: 3,25 mm - Mit vier soliden Querstreben - Horizontale Montage - Die Lieferung umfasst auch das Montagezubehör. - Einfacher Zusammenbau.43,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Welche verschiedenen Arten von Schließzylindern gibt es und welche Sicherheitsvorkehrungen bieten sie in Bezug auf Einbruchschutz und Zugangskontrolle?
Es gibt verschiedene Arten von Schließzylindern, darunter mechanische, elektronische und biometrische. Mechanische Schließzylinder bieten grundlegenden Einbruchschutz und Zugangskontrolle durch Verwendung von Schlüsseln. Elektronische Schließzylinder bieten zusätzliche Sicherheit durch die Verwendung von Codes oder Karten, während biometrische Schließzylinder auf Fingerabdruck- oder Gesichtserkennung basieren und eine sehr hohe Sicherheit bieten. Die Sicherheitsvorkehrungen variieren je nach Art des Schließzylinders, aber alle dienen dazu, unbefugten Zugang zu verhindern und das Eigentum zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.